
Omrežje je med običajnim delovanjem stabilno, vendar se več naprav po ponovnem zagonu celotnega omrežja ne more ponovno povezati. Eden od možnih vzrokov je prag zaščite, nastavljen pod legitimno zagonsko napetost. Nastavitev nadzora neviht, ki je v nedejavnem omrežju videti konzervativna, lahko postane moteča v trenutku, ko je obnovitev najpomembnejša.
Nadzor neviht omejuje izbrani promet v skladu s pravili platforme za klasifikacijo, merjenje in ukrepanje. Ista prikazana številka lahko pomeni zelo različne hitrosti na različnih vmesnikih ali napravah. Najprej razumite ta pravila, nato pa z opazovanim prometom aplikacij izberite in preizkusite pravilnik.
Točno določite, kaj je omejeno
Preverite, ali nastavitev velja za oddajanje, večvrstno oddajanje, neznano unicast ali drugo dokumentirano kategorijo. Znano unicast in neznano unicast nista zamenljiva izraza, večvrstno oddajanje pa lahko vključuje promet, ki je bistven za aplikacijo.
Določite, ali se kategorije štejejo ločeno ali skupaj in kje se meritev izvaja. Preberite dokumentacijo natančnega modela, namesto da predpostavljate, da ima znana oznaka menija drugega prodajalca enak obseg.
Ciscovevodnik za konfiguracijo nadzora nevihtponazarja vlogo prometnih razredov, pragov in vedenja zatiranja. Njegove nastavitve in omejitve implementacije so specifične za platformo, zato ga uporabite kot konceptualno referenco in ne kot že pripravljeno konfiguracijo za drugo stikalo.
Pred primerjavo nastavitev prevedite mejno enoto
Če je prag izražen kot odstotek pasovne širine vmesnika, hitrost vmesnika spremeni svoj nominalni pomen. En odstotek 1 Gb/s je 10 Mb/s, medtem ko je en odstotek 100 Mb/s 1 Mb/s. To so aritmetične ponazoritve; dejanska strojna oprema še vedno potrebuje potrditev glede obračunavanja in granularnosti izvrševanja.
Prag paketov na sekundo meri drugačno količino. Pri ilustrativnih 1000 paketih na sekundo 100-bajtni paketi predstavljajo 0,8 Mb/s teh preštetih bajtov, medtem ko 1000-bajtni paketi predstavljajo 8 Mb/s. Omrežni stroški in definicija preštete dolžine stikala lahko spremenijo razmerje.
Ta razlika je pomembna pri primerjavi delovne obremenitve nadzora majhnih paketov z večjimi medijskimi paketi. Nastavitev, kopirana iz drugih vrat, lahko naloži bistveno drugačno praktično omejitev, tudi če obe vrati prikazujeta enako številko.
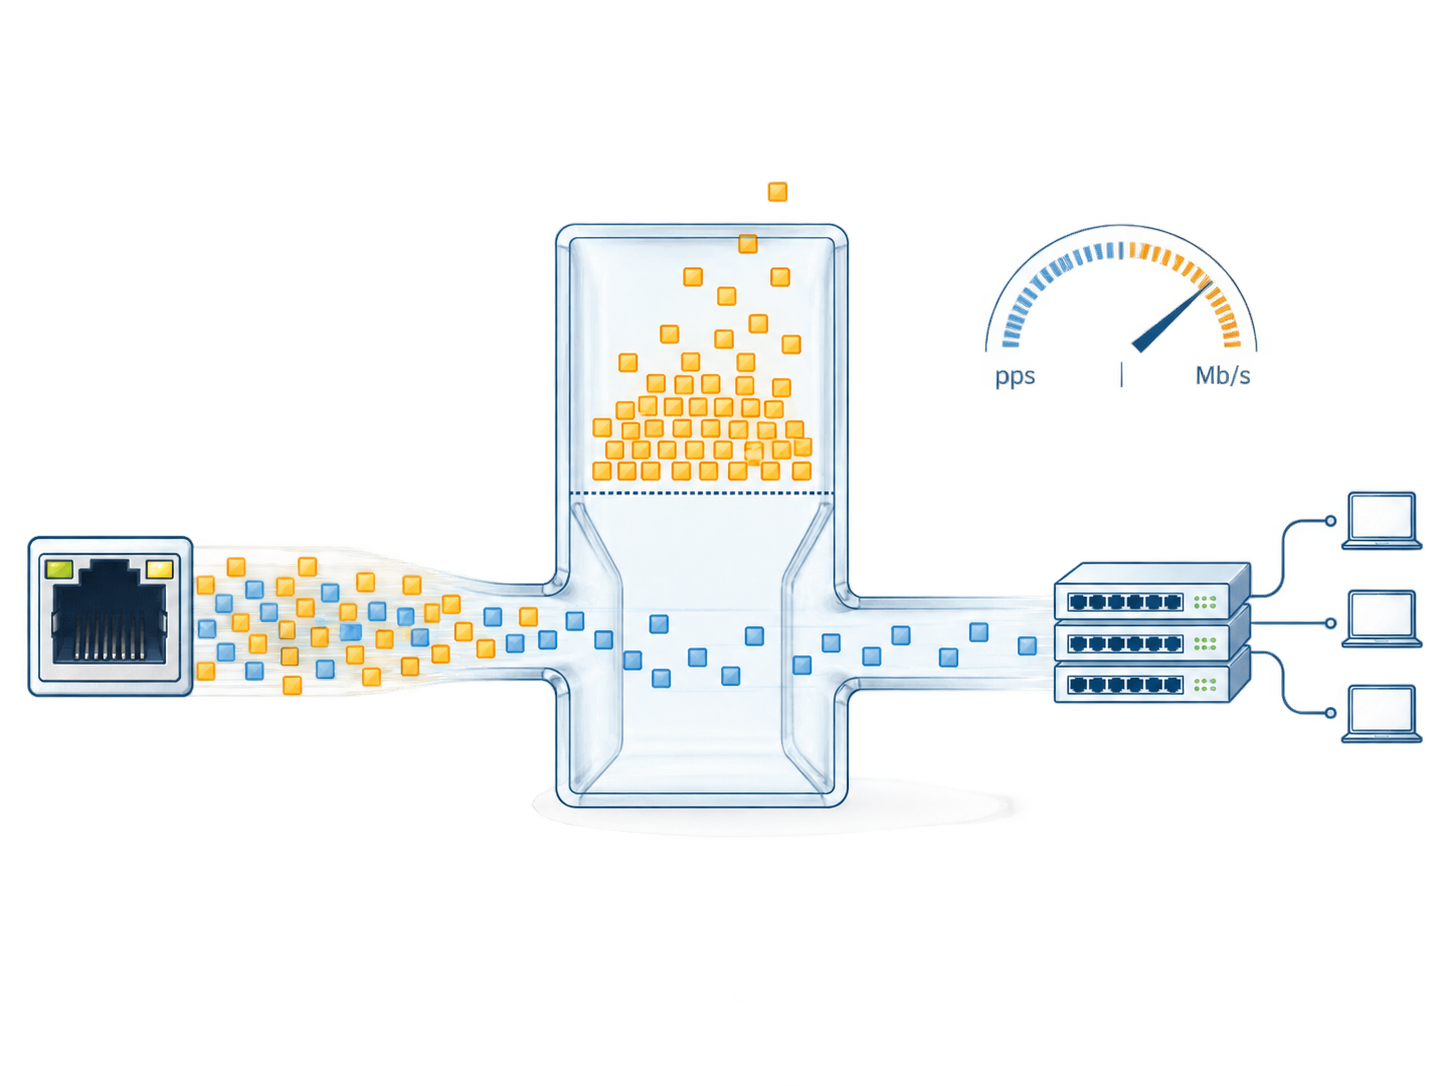
Povprečen promet ni dovolj za izbiro omejitve
Opazujte omrežje med stanji, ki ustvarjajo legitimne sunke: zagon, razreševanje naslovov, odkrivanje, večvrstne združitve, spremembe topologije in ponovna povezava aplikacij. Ugotovite, kateri od teh dogodkov spadajo v nadzorovani prometni razred.
Uporabite interval merjenja, ki lahko razkrije ustrezen vzorec. Dolgo povprečje lahko zgladi kratek izbruh, ki ga interval uveljavljanja stikala obravnava drugače. Pridobite dokumentirane podatke o intervalu in pragu naprave, vključno z morebitnimi dovoljenimi vrednostmi izbruha ali zaokroževanjem.
Dokaze o prometu naj bodo vezane na konfiguracijo in delovno obremenitev. Osnovna vrednost petih povezanih naprav ni samodejno primerna po razširitvi na petdeset. Nova različica vdelane programske opreme ali način uporabe lahko prav tako spremeni vedenje odkrivanja in obnovitve.
Izberite dejanje tako skrbno kot prag
Glede na implementacijo lahko dogodek zavre izbrani promet, sproži alarm, onemogoči vrata ali združi dejanja. Ti izidi imajo različne posledice za storitev. Zaprtje vrat lahko vpliva na ves promet na teh vratih, tudi če se sprožilec nanaša na en razred.
Določite, kaj se mora zgoditi po dogodku. Ali se posredovanje obnovi, ko hitrost pade pod dokumentirano raven? Ali obstaja ločen prag padanja? Ali mora operater obnoviti onemogočena vrata? Če je omogočena samodejna obnovitev, kaj preprečuje, da bi vztrajna napaka večkrat prekinila povezavo?
Sprejeta politika bi morala na ta vprašanja odgovoriti z operativnega vidika. Alarm, ki ga nihče ne prejme, ne zagotavlja enake zaščite kot nadzorovan dogodek s postopkom odzivanja. Politika zaustavitve brez dostopne metode obnovitve lahko podaljša izpad, ki ga je nameravala omejiti.
Preglejte vrata glede na njihove vloge
| Vloga pristanišča | Promet, ki ga je treba razumeti | Pomislek glede pregleda praga |
|---|---|---|
| Neposredna končna točka | Njegovo običajno, zagonsko in napakno vedenje | Ozka izhodiščna vrednost lahko izpusti veljavne izbruhe okrevanja |
| Stikalo za dostop do nižjega toka | Združite promet iz več končnih točk | Kopirani prag končne točke je lahko preveč omejujoč |
| Pot sprejemnika za večvrstno oddajanje | Zahtevane medijske skupine in nadzorne borze | Bistveno večvrstno oddajanje mora ostati uporabno |
| Redundantna povezava navzgor | Promet pred in po spremembi poti | Preživela pot lahko nosi večjo obremenitev |
| Začasna vzdrževalna povezava | Pričakovana orodja in dejavnost odkrivanja | Kratkoročno delo mora slediti odobreni politiki pristanišča |
Izogibajte se eni univerzalni vrednosti za vsak vmesnik, razen če to podpirajo dokazi o zasnovi. Skladnost vlog vrat je bolj uporabna kot numerična enotnost.
Potrdite tako zdrave kot nenormalne primere
V nadzorovanem testu zaženite legitimno delovno obremenitev skozi zagon in ponovno povezavo. Preverite, ali zahtevane storitve uspejo brez nepričakovanega zatiranja ali zaustavitve. Opazujte ustrezne števce in dogodke, ne le, ali je povezava še vedno vzpostavljena.
Nato v izoliranem ali ustrezno nadzorovanem okolju vadite odobreni primer nenormalnega prometa. Preverite predvideno dejanje in vpliv na neprizadete storitve. Zabeležite razred prometa, vzorec hitrosti, čas in rezultat obnove.
Ne ustvarjajte nevihte v produkcijskem omrežju zgolj zato, da bi preverili, ali potrditveno polje deluje. Testno okolje in metoda vbrizgavanja se morata ujemati z odobrenim postopkom lokacije. Reprezentativni pilotni projekt lahko vzpostavi vedenje, preden se politika široko uvede.
Če se med normalno storitvijo pojavi prag, pred zvišanjem omejitve preučite vir in vzorec. Vzrok je lahko legitimna širitev, napačno konfigurirana končna točka ali nenamerna zanka 2. plasti. Ti primeri zahtevajo drugačne popravke.
Vzdržujte preprečevanje zank in upravljanje članstva
Nadzor nad nevihtami je podporna zaščita in ne nadomestilo za topologijo brez zank. Zanka lahko še naprej povzroča motnje, tudi če je izbrani promet zadušen. Ko dokazi kažejo na to, preglejte osnovno ožičenje in zasnovo spanning tree ali obroča.
Podobno lahko neželena distribucija večvrstnega pošiljanja zahteva preiskavo članstva in poizvedovalca. Zmanjšanje praga večvrstnega pošiljanja lahko prikrije poplavljanje, hkrati pa poškoduje sprejemnike, ki potrebujejo tok. Popravite zasnovo posredovanja in nato preverite politiko hitrosti glede na nastali promet.
Cilj je omejiti nenormalno vedenje, hkrati pa ohraniti sprejeto aplikacijo. To zahteva tako zanesljivo zasnovo omrežja kot ustrezno preizkušen zaščitni odziv.
Dokumentirajte razlog za vsako uvedeno vrednost
ZaIzbira upravljanega stikala TODAHIKA, zahtevajte podprte razrede prometa, mejne enote, vedenje meritev, vidnost dogodkov in kontrole za obnovitev za natančen model. V povpraševanje vključite vloge vrat in kritične zahteve za zagon.
Izbrane nastavitve ohranite skupaj z osnovnimi opažanji in rezultati testov. Navedite, katera sprememba sproži pregled: več končnih točk, nova storitev večvrstnega oddajanja, sprememba hitrosti povezave navzgor ali revidirano zaporedje obnovitve. Ta zapis omogoča naslednjemu inženirju, da namerno prilagodi pravilnik, namesto da podeduje nepojasnjeno številko, ki morda ne ustreza več omrežju.
Čas objave: 1. september 2026


